Κυβερνοεπίθεση στη Skroutz Last Mile: Διέρρευσαν στοιχεία αποστολής δεμάτων - Εκτός κινδύνου οι τραπεζικοί λογαριασμοί
Υπέκλεψαν τηλέφωνα, ονόματα και διευθύνσεις - Η εταιρεία διευκρινίζει ότι δεν επηρεάστηκαν στοιχεία καρτών ή πληρωμών και προειδοποιεί για phishing
Κάνε κλικ και δες περισσότερο emakedonia.gr στην αναζήτηση της Google
Πρόσθεσέ το στην Google- Newsroom
Θύμα κυβερνοεπίθεσης έπεσε η Skroutz Last Mile, καθώς εντοπίστηκε περιστατικό μη εξουσιοδοτημένης πρόσβασης σε πληροφοριακό σύστημα της εταιρείας, με αποτέλεσμα να εκτεθούν προσωπικά δεδομένα πελατών που σχετίζονται με αποστολές δεμάτων.
Σύμφωνα με την επίσημη ενημέρωση της επιχείρησης, τα στοιχεία που επηρεάστηκαν περιορίζονται αποκλειστικά σε ονοματεπώνυμα, διευθύνσεις και τηλέφωνα επικοινωνίας των χρηστών. Παράλληλα, η εταιρεία διαβεβαιώνει κατηγορηματικά ότι τα οικονομικά δεδομένα του κοινού παραμένουν απόλυτα ασφαλή. Συγκεκριμένα, διευκρινίζεται ότι δεν έχουν επηρεαστεί δεδομένα πιστωτικών καρτών, στοιχεία πληρωμών ή διαπιστευτήρια (κωδικοί πρόσβασης), καθώς τα εν λόγω ευαίσθητα δεδομένα δεν αποθηκεύονται στα συστήματά της.
Από την πρώτη στιγμή που διαπιστώθηκε το κενό ασφαλείας, η διοίκηση της εταιρείας προχώρησε σε άμεση ενεργοποίηση πρωτοκόλλων αντιμετώπισης και στη λήψη των προβλεπόμενων μέτρων προστασίας, σε στενή συνεργασία με τις αρμόδιες εποπτικές αρχές.
Η ανακοίνωση για την Skroutz Last Mile
«Ενημέρωση για περιστατικό ασφαλείας
Αγαπητή/-έ,
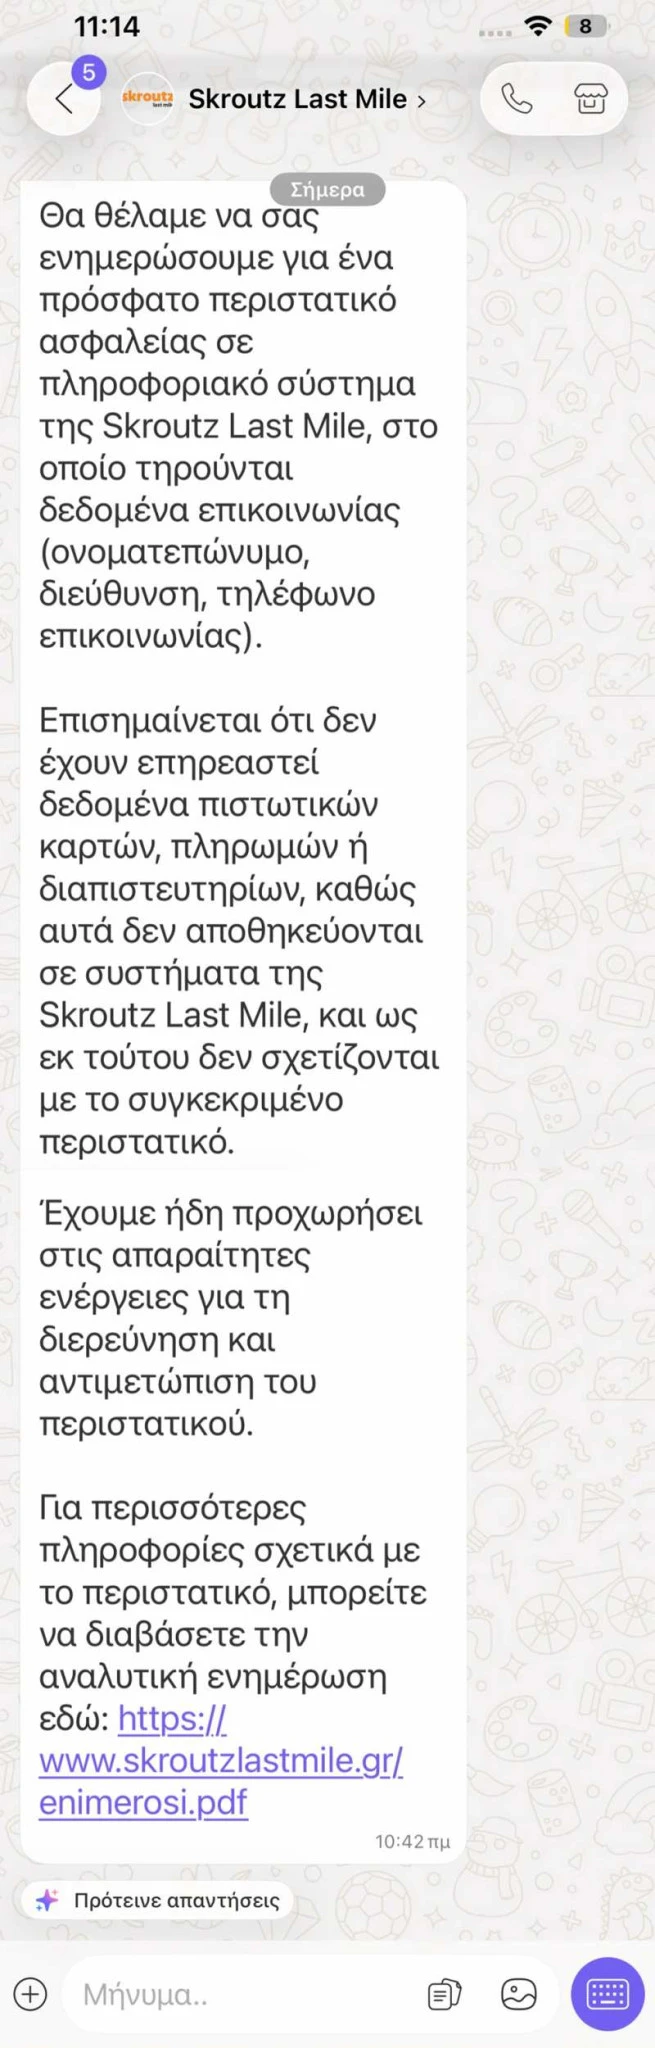
Στη Skroutz Last Mile θέτουμε την ασφάλεια και την προστασία των προσωπικών δεδομένων ως αδιαπραγμάτευτη προτεραιότητα. Για αυτόν τον λόγο, θα θέλαμε να σας ενημερώσουμε για περιστατικό ασφαλείας μη εξουσιοδοτημένης πρόσβασης σε πληροφοριακό σύστημα της Εταιρείας, στο οποίο τηρούνται δεδομένα αποστολής δεμάτων (ονοματεπώνυμο, διεύθυνση, τηλέφωνο επικοινωνίας).
Από το περιστατικό, έχουν επηρεαστεί μόνο οι παραπάνω κατηγορίες δεδομένων σας. Επισημαίνεται ότι δεν έχουν επηρεαστεί δεδομένα πιστωτικών καρτών, πληρωμών ή διαπιστευτηρίων, καθώς αυτά δεν αποθηκεύονται σε συστήματα της Skroutz Last Mile, και ως εκ τούτου δεν σχετίζονται με το συγκεκριμένο περιστατικό.
Η Εταιρεία προέβη σε άμεση αντιμετώπιση του περιστατικού και έλαβε όλα τα ενδεδειγμένα μέτρα ασφαλείας σε άμεση συνεργασία με τις αρμόδιες εποπτικές αρχές.
Σε κάθε περίπτωση, σας υπενθυμίζουμε τις γενικές οδηγίες αποφυγής περιστατικών εξαπάτησης:
- Αυξημένη προσοχή σε μηνύματα ή/και επικοινωνίες που δεν φαίνεται να προέρχονται από επίσημα κανάλια επικοινωνίας της Skroutz Last Mile, και
- Αυξημένη προσοχή σε ύποπτα μηνύματα ηλεκτρονικού ταχυδρομείου ή SMS που ίσως λάβετε (phishing) και επιχειρούν να αποσπάσουν προσωπικά σας στοιχεία ή κωδικούς πρόσβασης.
Επικοινωνία
Για οποιαδήποτε διευκρίνιση ή επιπλέον πληροφορία σχετικά με το ανωτέρω περιστατικό, μπορείτε να απευθυνθείτε στον Υπεύθυνο Προστασίας Δεδομένων στη διεύθυνση privacy@skroutzlastmile.gr».
Συστάσεις προς τους πολίτες για αποφυγή απάτης
Με αφορμή το περιστατικό, η Skroutz Last Mile εφιστά την προσοχή των καταναλωτών, συνιστώντας αυξημένη επαγρύπνηση απέναντι σε πιθανές προσπάθειες εξαπάτησης. Ειδικότερα, καλεί τους χρήστες να είναι ιδιαίτερα προσεκτικοί με:
- Μηνύματα και επικοινωνίες που δεν προέρχονται από τα επίσημα κανάλια της εταιρείας.
- Ύποπτα μηνύματα ηλεκτρονικού ταχυδρομείου (e-mail) ή SMS που επιχειρούν να αποσπάσουν προσωπικά στοιχεία ή κωδικούς πρόσβασης μέσω τεχνικών phishing (ηλεκτρονικού ψαρέματος).
Για τυχόν απορίες ή διευκρινίσεις σχετικά με το συμβάν, οι ενδιαφερόμενοι μπορούν να απευθύνονται απευθείας στον Υπεύθυνο Προστασίας Δεδομένων της εταιρείας.
Κάνε κλικ και δες περισσότερο emakedonia.gr στην αναζήτηση της Google
Πρόσθεσέ το στην GoogleΔιαβάστε περισσότερα
-
Η ελληνική πρόταση για έσοδα έως και €15 δισ. στην ΕΕ από το 6G, θα επενδυθούν σε τεχνολογία και ψηφιακές υποδομές
Η Αθήνα προτείνει μέρος των εσόδων από τις μελλοντικές δημοπρασίες συχνοτήτων 6G να κατευθυνθεί σε κοινές ευρωπαϊκές επενδύσεις - Η αρχική χρηματοδοτική κλίμακα υπολογίζεται ενδεικτικά στα 12-15 δισ. ευρώ
-
Ευρωζώνη: «Άλμα»-ρεκόρ τριετίας για την επιχειρηματική δραστηριότητα τον Σεπτέμβριο παρά τις προβλέψεις
Ο σύνθετος δείκτης PMI αυξήθηκε στις 53,1 μονάδες, ξεπερνώντας τις εκτιμήσεις των αναλυτών – Παραμένουν οι πιέσεις από την άνοδο του λειτουργικού κόστους
-
Παπασταύρου: Κομβική η θέση της Ελλάδας στην ανάπτυξη νέων ενεργειακών διαδρόμων
Συννετείχε στο υψηλού επιπέδου δείπνο του Atlantic Council με θέμα «Powering the Future: A US-European High-Level Dialogue on Electrification», που πραγματοποιήθηκε χθες Τρίτη το βράδυ στη Νέα Υόρκη
-
Βιολογική γεωργία: Πού βρίσκεται η Ελλάδα στον ευρωπαϊκό χάρτη - Το στοίχημα του 2030
Στο 17,2% η βιολογική γεωργική γη στην Ελλάδα έναντι περίπου 11% στην ΕΕ - Οι αγορές παραγωγών, η απευθείας διάθεση και η πρόκληση της προστιθέμενης αξίας